Vastleggen
U brengt uw IT-structuren individueel in kaart: apparaten, netwerken, internetverbindingen en diensten. vNOC42 helpt ontbrekende gegevens te vinden en aan te vullen.
vNOC42 is uw virtuele Network & Security Operation Center: een commandocentrum in de browser, waarin u de toestand van uw volledige IT in het oog houdt, en dat u tijdig kan waarschuwen voordat een storing tot uitval leidt.

Van de inventarisatie via de doorlopende monitoring tot het bewijs tegenover uw verzekeraar: alles op één plek.
U brengt uw IT-structuren individueel in kaart: apparaten, netwerken, internetverbindingen en diensten. vNOC42 helpt ontbrekende gegevens te vinden en aan te vullen.
Sensoren op basis van open source software melden willekeurige toestandswaarden regelmatig en versleuteld rechtstreeks vanuit uw IT aan het portaal, de klok rond, 365 dagen per jaar.
Voor elke sensor legt u willekeurig veel triggers vast. Bij een alarm worden u, uw beheerders of uw IT-dienstverlener via e-mail of sms geïnformeerd. Status en alarmen verschijnen in realtime.
Uit de vastgelegde gegevens ontstaan het IT-bedrijfshandboek en het IT-noodhandboek. Een back-up van uw actuele IT-configuratie kunt u op elk moment in het portaal opslaan.
Rapportages voor inventarislijsten, garantieperiodes en IP-lijsten, daarnaast eigen rapportages over alle objecten. Analyses brengen risico's en fouten aan het licht, zoals dubbel toegewezen IP-adressen, netwerklussen of vertragende kabels.
Het IT-basisbeschermingscompendium van het BSI levert handelingsinstructies voor uw compliance. Actuele beveiligingsmeldingen, afgestemd op uw profiel, ontvangt u op verzoek via e-mail.
Of uw vestiging nu in Lissabon, Lyon of Łódź staat: vNOC42 toont uw IT aan elke gebruiker in zijn eigen taal, van de interface en de namen van typen en velden tot de online help.
De vertalingen zijn in het portaal zelf vastgelegd: voor de weergave gaat er niets naar een vertaaldienst.
U brengt uw IT in het portaal in kaart, wij ondersteunen u daarbij op verzoek.
Open source sensoren leveren de toestandswaarden uit uw IT, versleuteld en regelmatig.
U bepaalt wanneer wie via e-mail of sms wordt gealarmeerd.
Status in realtime, rapportages en uitvoerige logs voor latere analyse.
Via een REST-interface die alleen leest, haalt u de status van uw bewaakte systemen naar de plek waar u toch al kijkt: uw dashboard, uw ticketsysteem of uw meldkamer. Algehele status, systemen met hun laatste melding en het gebeurtenissenlogboek van de afgelopen 30 dagen, als JSON.
Inbegrepen in alle betaalde abonnementen. Sleutels worden aangemaakt door de accountbeheerder met aanmelding in twee stappen.
Beschrijving van de interface (OpenAPI)Met vNOC42 bewaakt een persoon, een organisatie of een bedrijf de werking en de beveiliging van de eigen IT, in het bijzonder netwerken en internetverbindingen, en beveiligt deze volgens procedures zoals de IT-basisbescherming van het BSI.
Een tool die uw hele IT kent, is zelf een aantrekkelijk doelwit. Daarom hebben we vNOC42 zo gebouwd dat veel simpelweg niet mogelijk is: geen schrijftoegang tot uw apparaten, geen weg naar binnen in uw netwerk, geen hoofdsleutel tot uw kluizen.
De sonde bevraagt switches uitsluitend via SNMP en kent geen SET. Bij besturingen leest ze firmware en status, bij Modbus alleen de leesfuncties, bij MQTT abonneert ze zich alleen. Een schrijfopdracht staat niet in de code, ook niet als optie.
Sensor en sonde melden uitsluitend naar buiten. In uw firewall wordt geen poort geopend, en het portaal heeft geen weg naar binnen in uw netwerk.
SSH-sleutels en SNMP-toegangsgegevens staan alleen op de sonde. De sonde accepteert haar configuratie alleen met een geldige handtekening van het portaal.
Gegevenskluizen zijn versleuteld met AES-256-GCM, en de sleutel wordt met Argon2id uit uw wachtwoord afgeleid: beide methoden beveelt het Duitse Bundesamt für Sicherheit in der Informationstechnik (BSI) aan in zijn Technische Richtlijn TR-02102-1. De sleutel ontstaat pas bij het openen en is daarna weer weg. Er is geen hoofdsleutel, ook niet bij ons.
Aanmelden met een code per e-mail of sms, of met een passkey op uw telefoon of een beveiligingssleutel. De accountbeheerder kan de tweede factor voor alle gebruikers verplicht stellen en de toegang beperken tot vaste IP-bereiken.
Elke aanmelding en elke mislukte poging wordt met adres en tijdstip vastgelegd, in een logboek waaraan alleen kan worden toegevoegd. Wijzigingen aan objecten zijn na te gaan in de versiegeschiedenis.
De classificatie van IT-nieuws en de tekstontwerpen voor uw handboeken verzorgt een taalmodel dat op onze eigen server draait. Uw gegevens gaan naar geen enkele AI-aanbieder.
Lettertypen, kaarten en scripts komen van onze eigen server. Geen analysedienst, geen advertentietracker en geen kaartdienst van derden ziet wat u in het portaal doet.
Wachtwoorden verschijnen in geen enkel handboek en in geen enkele interface. De gemeten bandbreedte van uw internetaansluiting ziet alleen u, niet de exploitant.
Het Network Operation Center laat zien of alles werkt. Het Security Operation Center laat zien of iets kwetsbaar is. De Sensorenphalanx (grafisch totaaloverzicht van alle sensoren) vat beide samen tot één situatiebeeld. De netwerkkaart en het bekabelingsplan laten zien hoe alles samenhangt.
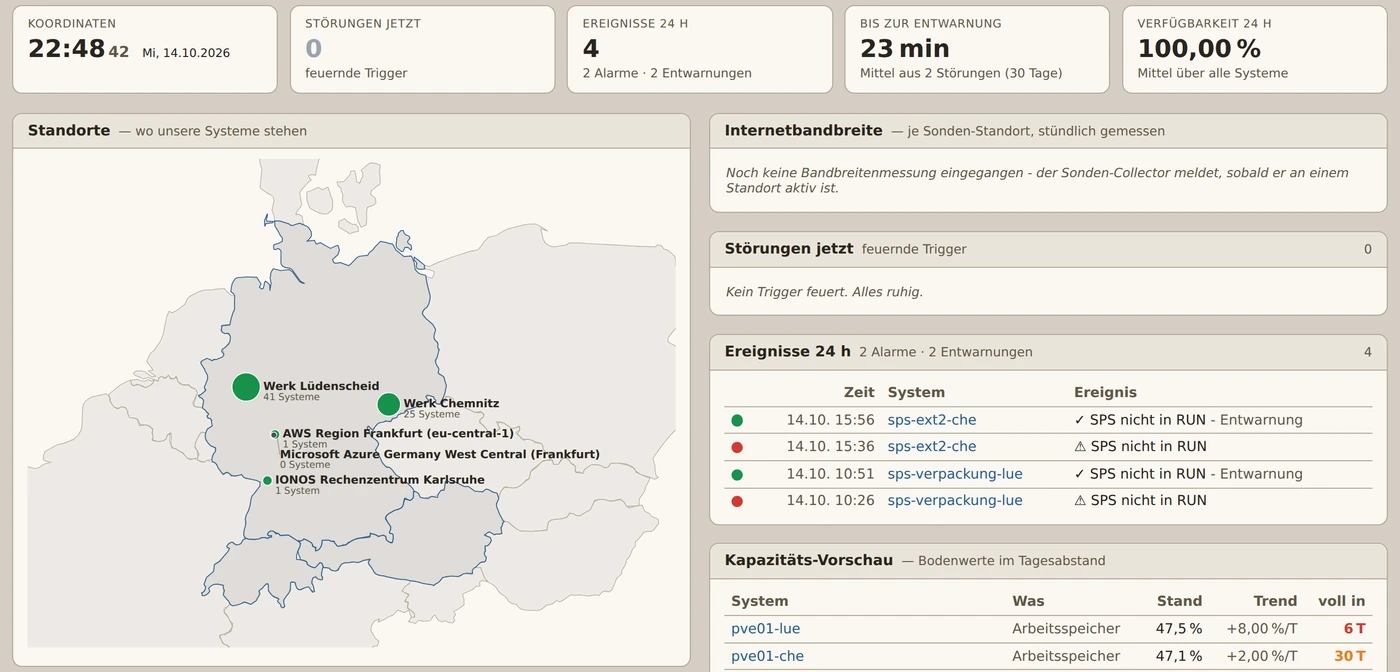
Het NOC is het overzicht voor de bedrijfsvoering: uw locaties op de kaart, afgaande triggers, de gebeurtenissen van de afgelopen 24 uur en de beschikbaarheid van uw systemen.
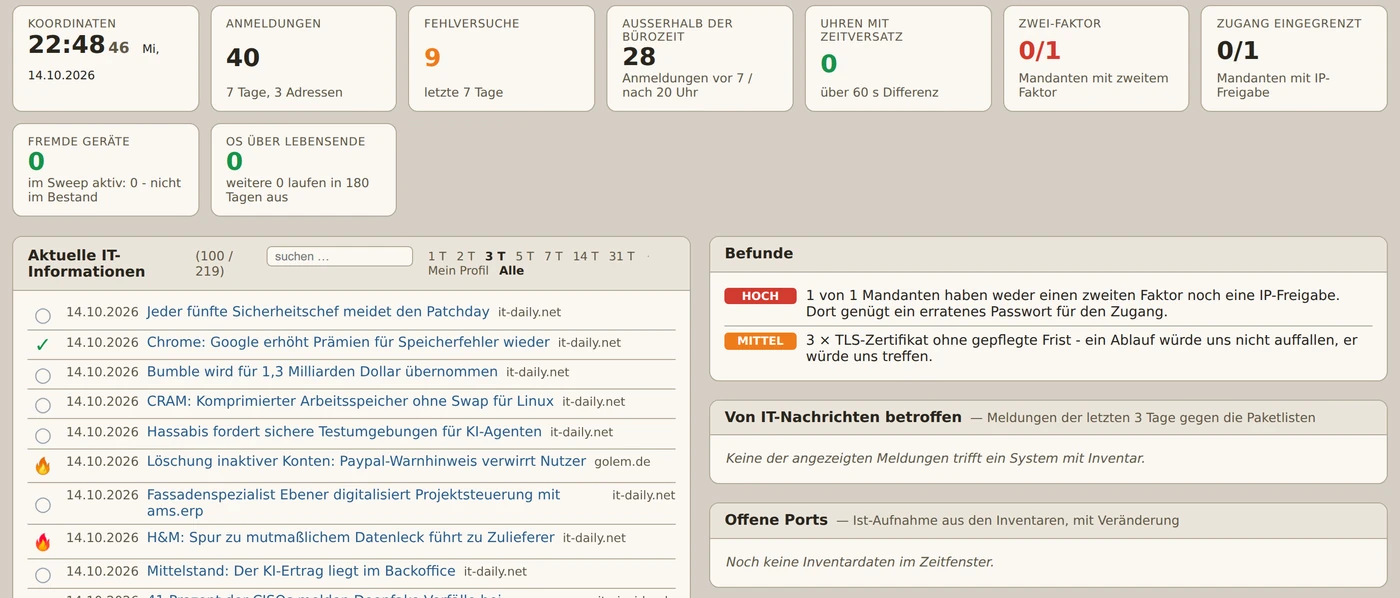
Het SOC analyseert de sensorgegevens vanuit beveiligingsoogpunt en maakt zichtbaar wat anders gemakkelijk ondersneeuwt.
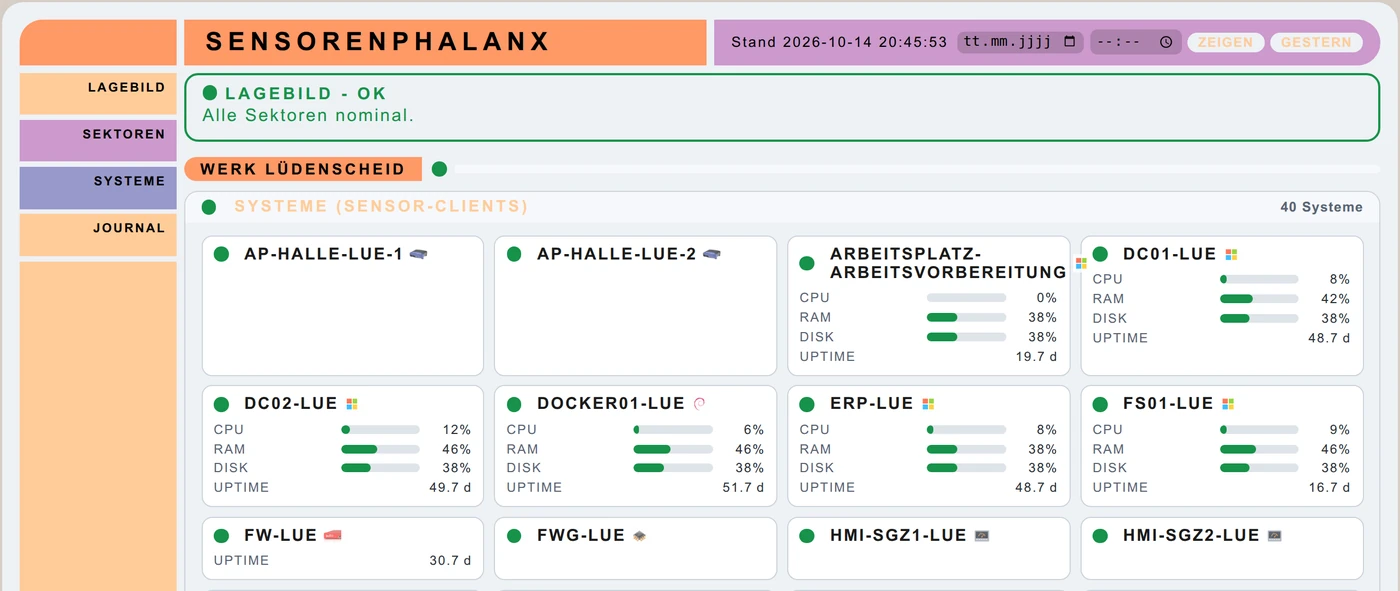
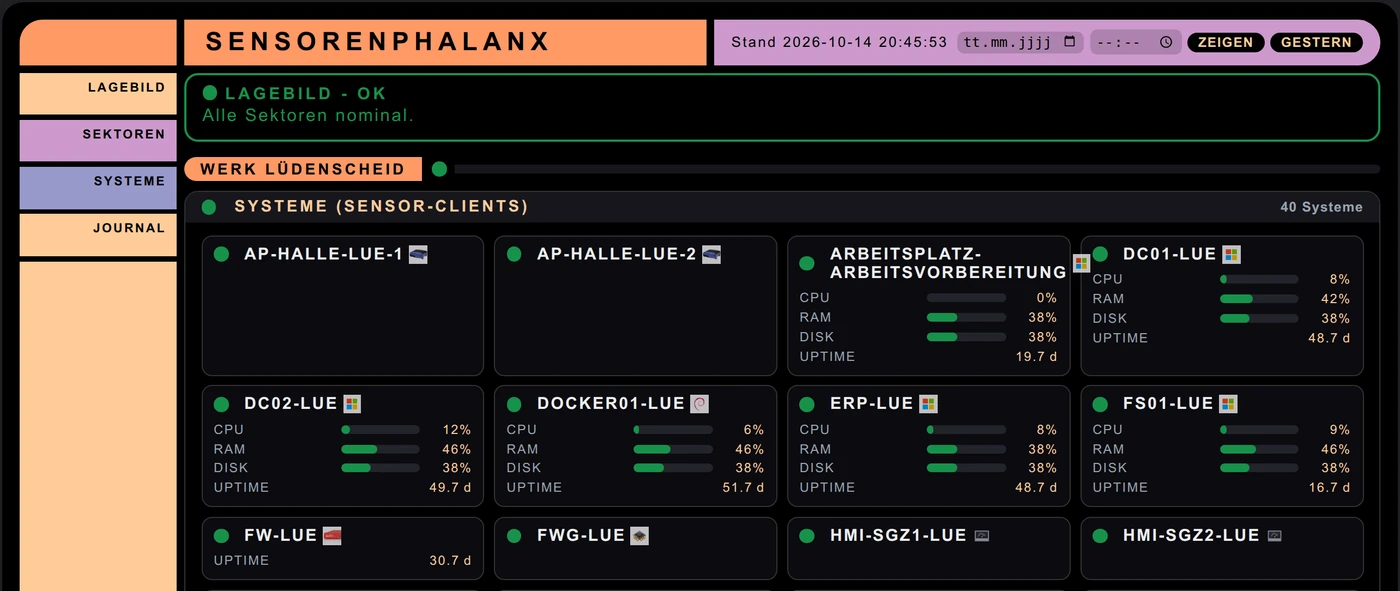
De Sensorenphalanx bundelt de afzonderlijke meetwaarden tot sectoren en locaties en formuleert daaruit bevindingen in gewone taal, bijvoorbeeld “Draait al meer dan 100 dagen zonder herstart”.
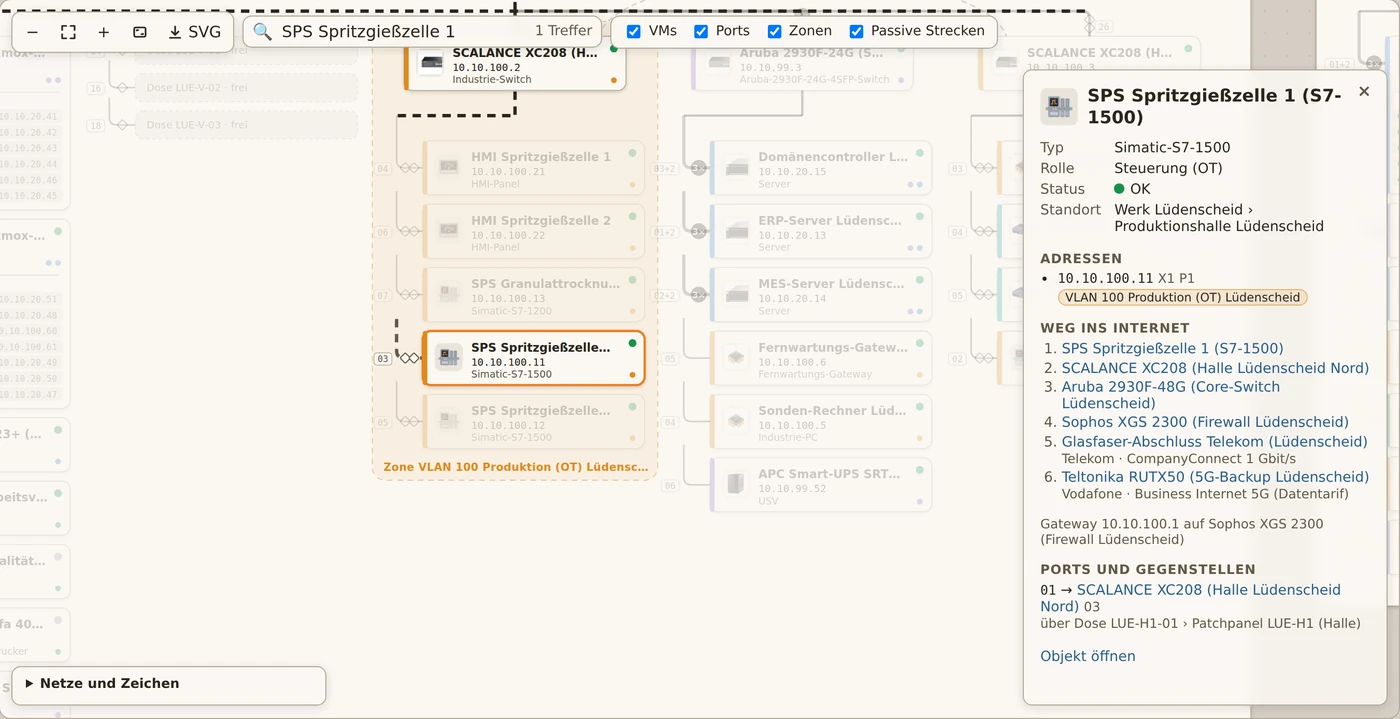
De netwerkkaart tekent uw netwerk op basis van de vastgelegde kabels: bovenaan de weg naar internet, daaronder per locatie de boom van de firewall tot aan het eindapparaat. Elke verbinding wordt via wandcontactdoos en patchpaneel gevolgd tot het volgende actieve apparaat. Waar geen kabels zijn vastgelegd, verzint zij geen verbindingen.
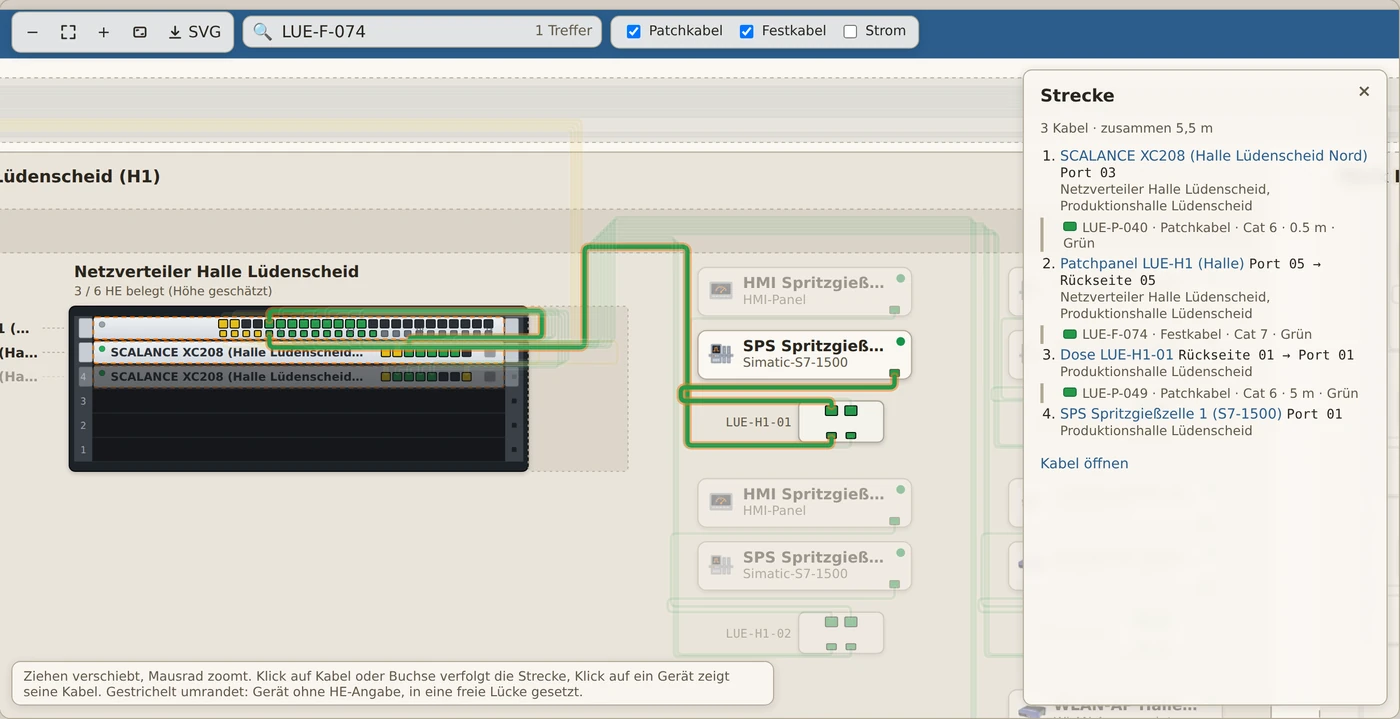
Het bekabelingsplan toont de fysieke kant: ruimtes en kasten met elke hoogte-eenheid, de voorkant van de apparaten met elke poort en elke kabel in zijn kleur. Eén klik op een kabel volgt de hele verbinding door alle patchpanelen.
Schermafbeeldingen uit het demo-account van het portaal met voorbeeldgegevens.
Elk handboek wordt bij elke keer openen vers opgebouwd uit uw inventaris: met titelpagina, inhoudsopgave, lopende tekst en tabellen. Wijzigt u in het portaal een contactpersoon, dan staat die een oogwenk later ook in het noodhandboek.
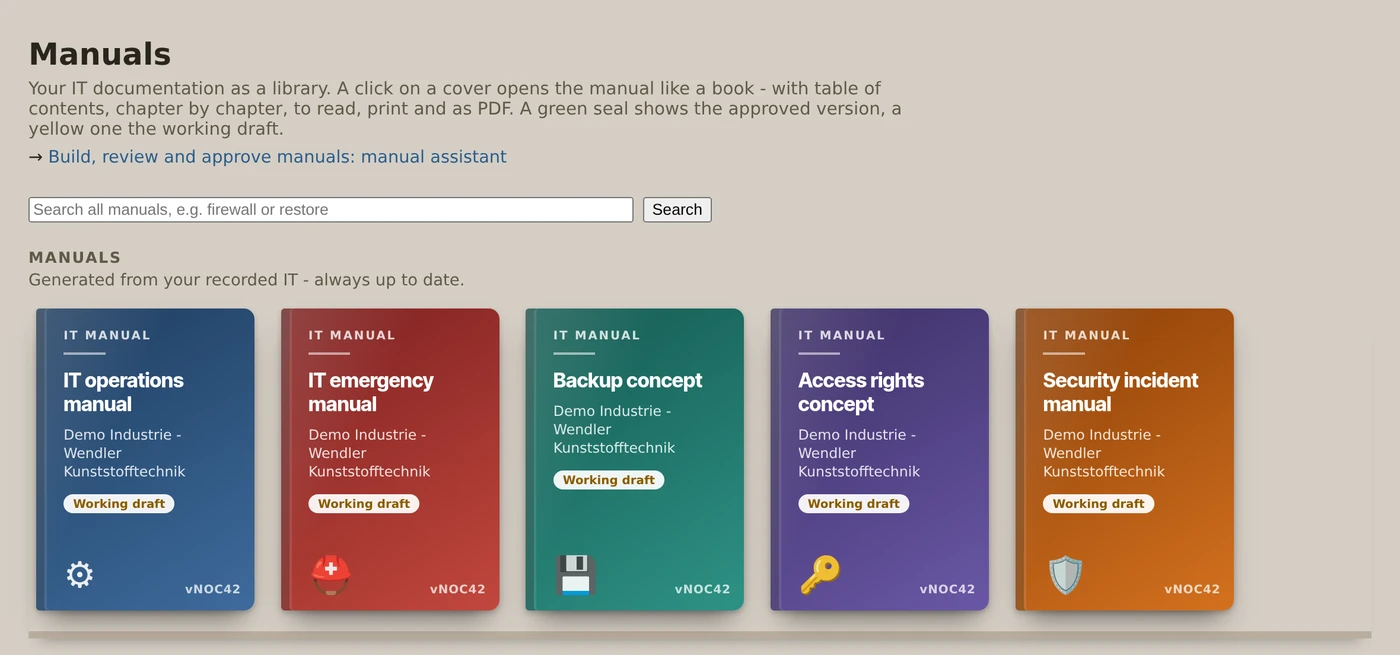
Systemen, locaties, netwerken, contracten en verantwoordelijkheden. Wat draait waar, wie zorgt ervoor, wat loopt binnenkort af.
Noodcontacten, kritieke systemen en de herstart stap voor stap, berekend uit de afhankelijkheden.
Back-uptaken, beveiligde systemen en de laatste hersteltest. En welke systemen helemaal geen back-up krijgen.
Wie is waar beheerder, welke apparaten horen bij wie, wie is uit dienst en heeft nog toegang.
Meldroutes en termijnen volgens NIS2 en AVG, incidentregister en de systemen die een incident zou meesleuren.
De assistenten lezen uw documentatie en zeggen in duidelijke taal wat ontbreekt, wat niet klopt en wat binnenkort vervalt. Elke bevinding leidt direct naar het scherm waarin u haar oplost.
Leidt u domein voor domein door uw IT: locaties, netwerken, servers, werkplekken, contracten, personen. Een vinkje betekent dat de gegevens er zijn.
42 regels controleren of serienummer, locatie, beheerders, contracten, hersteltijden en back-up zijn ingevuld.
17 controles op tegenstrijdigheden: dubbele MAC- en serienummers, adressen buiten hun netwerk, dubbel bezette aansluitingen en hoogte-eenheden, kabellussen.
66 regels waarschuwen voor het einde van de fabrikantondersteuning, aflopende contracten, ontbrekende back-ups, toegangsgegevens in platte tekst en camera's in het servernetwerk.
Vergelijkt wat de sonde en vSphere in het netwerk vinden met wat is vastgelegd. U maakt aan, wijst toe of verbergt bewust.
Valt dit systeem uit, wat ligt er dan stil? Afhankelijke systemen, getroffen bedrijfsprocessen en single points of failure in één oogopslag.
Begeleidt oude apparaten tot het einde: sensor uit, kabel los, contract opgezegd, gegevensdragers aantoonbaar gewist.
Koppelt uw inventaris aan de bouwstenen van het IT-Grundschutz-Kompendium van het BSI en leidt u eis voor eis door de controle.
Een volmacht voor een vertrouwenspersoon en een aparte lijst van de toegangen. De volmacht noemt de bewaarplaats, nooit de wachtwoorden.
De assistenten staan open voor elke gebruiker en tonen niemand meer dan de inventaris die hij of zij toch al ziet. IT-Grundschutz en Digitale nalatenschap zijn voorbehouden aan de beheerdersmodus.
NieuwSinds oktober 2026: het ISMS in vNOC42
Risico’s beoordelen, maatregelen volgen, beleid vaststellen, incidenten op tijd melden: gevoerd zoals ISO/IEC 27001 het voorziet en verbonden met wat vNOC42 al over uw IT weet. Waar het portaal kan meten, levert het zelf het bewijs. Waar niet, zegt het eerlijk: ‘niet onderbouwd’.
Risicoregister met 5×5-beoordeling, maatregelen met termijn en de verklaring van toepasselijkheid over alle 93 beheersmaatregelen.
Beveiligingsbeleid en themabeleid met versie, vaststelling en herziening; alle medewerkers bevestigen de geldige versie.
Een alarm wordt een beveiligingsincident; de meldtermijnen van NIS2 en AVG lopen vanaf kennisname, met herinneringen per e-mail.
Beveiligingsupdates, back-ups, inbraakdetectie, open poorten: dagelijks gemeten, met bron en verloop.
ITIL 4 beschrijft hoe IT-diensten goed worden geleverd. ISO/IEC 27001 vraagt het bewijs dat informatie daarbij beschermd is. Met vNOC42 en CAE42 ontstaat beide uit dezelfde bedrijfsvoering.
CAE42 lost de storing op. Is het een beveiligingsincident, dan gaat het alarm naar het ISMS, met meldtermijnen.
vNOC42 meet de updatestatus per systeem; het ISMS gebruikt die als bewijs en doelstelling.
In CAE42 worden changes aangevraagd, goedgekeurd, doorgevoerd en nagekeken. Het ISMS telt ze als bewijs, ook of er twee personen bij betrokken waren.
Wat vastgelegd is, is de inventaris. De inventarisvergelijking vindt wat in het netwerk staat maar ontbreekt.
Beschikbaarheid per systeem, de leeftijd van back-ups en het noodhandboek onderbouwen de continuïteit.
Bevindingen uit audits en incidenten worden gevolgd tot een doeltreffende corrigerende maatregel.
Uw IT-dienstverlener staat in het ISMS als leverancier, met eigen bewijs: certificaat, toepasselijkheid, directiebeoordeling.
Daarnaast audits, trainingen, beveiligingsdoelstellingen en de directiebeoordeling, en sjablonen om te beginnen. Het ISMS is afgestemd op ISO/IEC 27001; het bevat de normtekst niet en vervangt geen auditor. Inbegrepen vanaf het abonnement Company en in alle IT-abonnementen.
Stel het ISMS beschikbaar aan uw klanten; drie zijn inbegrepen in elk IT-abonnement. Uw eigen sjablonen voor beleid en risico’s staan bij al uw klanten klaar en met hun toestemming ziet u de stand van hun ISMS. Uw security officer werkt als gast in het klantaccount; het bewijs blijft bij de klant.
NieuwSinds oktober 2026: zeven ITIL 4-praktijken in vNOC42 en CAE42
vNOC42 detecteert de storing, CAE42 maakt er een zaak van met prioriteit, termijn en verantwoordelijke. Beide portalen kennen dezelfde objecten, van server tot besturing. Zo worden monitoring en support één doorlopend servicemanagement volgens ITIL 4: zonder overtypen, zonder breuk tussen systemen, met bewijs aan het eind van de maand.
De storing opent zelf het incident, gekoppeld aan het object, met prioriteit en escalatie.
Een goedgekeurde change zet tickets, e-mails en sms'jes van het object stil.
Bekende fouten brengen hun workaround mee in elk nieuw incident.
Percentage per systeem en maand, afgezet tegen het doel uit de SLA.
Slaat in vNOC42 een bewaking aan, dan ontstaat in CAE42 automatisch een incident, oftewel een storingsticket: met het betrokken object, een prioriteit van P1 tot P3 en een link terug naar het object in vNOC42. Kritieke alarmen worden direct een ticket, waarschuwingen na 30 minuten. vNOC42 levert daarbij wat alleen de monitoring kan weten: de beschikbaarheid per systeem, de aanduiding „in onderhoud” en de bekende fouten bij het object en in het NOC.
De storing opent zelf haar ticket, met object, prioriteit P1 tot P3 en escalatie na 15, 60 en 240 minuten. Herhaalde alarmen komen in hetzelfde ticket terecht.
Wijzigingen aan het object met vier-ogen-goedkeuring. Tijdens het onderhoudsvenster zwijgen tickets, e-mails en sms'jes; het NOC toont „in onderhoud”.
Drie keer gestoord in 30 dagen? Dan stelt het portaal een problem voor. De workaround van de bekende fout staat automatisch in het volgende incident.
Beschikbaarheid in procenten per systeem en maand, onderhoudsvensters afgetrokken, afgezet tegen het doel uit de SLA.
Updates voor besturingssysteem, agent en software in golven, elke golf met een eigen change. De stand per systeem levert vNOC42.
Reactie- en oplostijden per prioriteit, gemeten binnen uw servicetijden inclusief feestdagen. Aan het eind van de maand ligt het rapport als pdf klaar.
Wat in het contract staat, staat ook in het ticket: diensten inbegrepen of aanvullend, dienstenoverzicht per klant als pdf.
Samen dekken vNOC42 en CAE42 nu ruim een dozijn ITIL 4-praktijken af: van CMDB en monitoring via servicedesk en facturatie tot Change, Release en Problem Management.
Bewaakt u uw klanten met vNOC42 en ondersteunt u hen in CAE42, dan werkt uw support volgens ITIL 4, met dienstenoverzicht, SLA en maandrapport per klant. Of een klant zijn incidents in het portaal ziet, legt u per beheercontract vast. Als beheerder richten wij de koppeling tussen beide portalen voor u in.
Prijzen netto, exclusief btw. De maandprijs geldt bij maandelijkse betaling; bij jaarlijkse vooruitbetaling bespaart u 9 %. De toegang vNOC Free blijft gratis.
Meer systemen zonder abonnementswissel (vanaf vNOC Solo): uitbreiding „Systemen +25” voor € 16,50 per maand of € 180 per jaar (−9 %). Prijzen per 21-10-2026
Eerste vragen, concrete adviesbehoefte of een offerte: wij staan persoonlijk voor u klaar. Geen callcenter, geen wachtrij.